در دنیایی که بخش بزرگی از فعالیتهای تجاری، مالی و ارتباطی به فضای آنلاین منتقل شده است، امنیت سایبری دیگر یک انتخاب نیست؛ بلکه یک ضرورت حیاتی محسوب میشود. سازمانها، شرکتها و حتی کسبوکارهای کوچک روزانه با حجم زیادی از تهدیدات سایبری روبهرو هستند؛ تهدیداتی که میتوانند باعث از دست رفتن اطلاعات، اختلال در خدمات و حتی خسارات مالی و اعتباری سنگین شوند. به همین دلیل استفاده از خدمات امنیت سایبری حرفهای به یکی از مهمترین نیازهای زیرساخت فناوری اطلاعات تبدیل شده است.
امنیت سایبری مجموعهای از راهکارها، فناوریها و فرآیندهایی است که برای محافظت از شبکهها، سرورها، سیستمها و دادهها در برابر حملات دیجیتالی طراحی شدهاند. این حملات ممکن است توسط هکرها، بدافزارها، باجافزارها یا حتی خطاهای انسانی ایجاد شوند و در صورت نبود سیستمهای دفاعی مناسب، آسیبهای جدی به سازمان وارد کنند.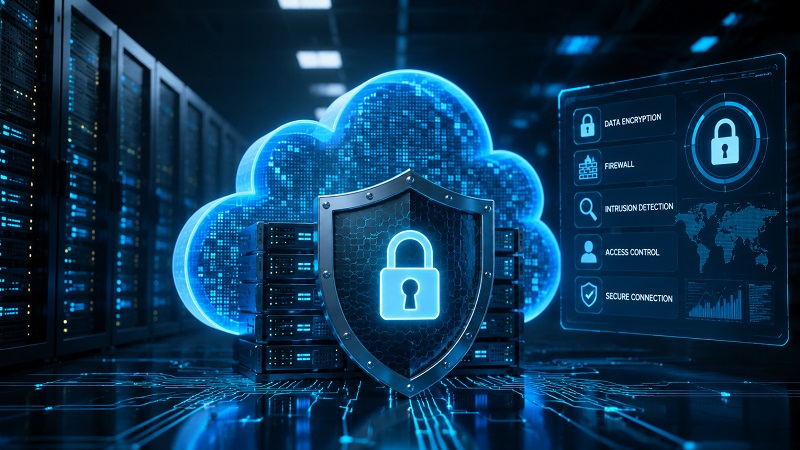
چرا امنیت سایبری اهمیت دارد؟
امروزه اطلاعات ارزشمندترین دارایی بسیاری از شرکتها محسوب میشود. دادههای مشتریان، اطلاعات مالی، اسناد داخلی و زیرساختهای نرمافزاری همگی در معرض خطر قرار دارند. در سالهای اخیر حملات سایبری پیچیدهتر شدهاند و مهاجمان از روشهای پیشرفتهتری برای نفوذ به سیستمها استفاده میکنند. بسیاری از کسبوکارها تصور میکنند تنها شرکتهای بزرگ هدف حمله قرار میگیرند، در حالی که آمارها نشان میدهد سازمانهای کوچک و متوسط نیز به دلیل ضعف زیرساخت امنیتی، اهداف آسانتری برای هکرها هستند.
یکی از مهمترین پیامدهای حملات سایبری، از دسترس خارج شدن سرویسهاست. برای مثال، حملات DDoS میتوانند وبسایت یا سامانههای آنلاین را برای ساعتها یا حتی روزها از دسترس خارج کنند. همچنین باجافزارها قادرند اطلاعات حیاتی سازمان را رمزگذاری کرده و برای بازگرداندن آن درخواست پول کنند.
خدمات امنیت سایبری شامل چه مواردی میشود؟
خدمات امنیت سایبری تنها به نصب آنتیویروس محدود نمیشود. شرکتهای حرفهای امنیتی معمولاً مجموعهای از راهکارهای تخصصی را برای محافظت از زیرساختهای سازمانی ارائه میدهند.
1. مانیتورینگ امنیتی و SOC
مرکز عملیات امنیت یا SOC یکی از مهمترین بخشهای امنیت سایبری مدرن است. در این مرکز، وضعیت شبکه و سیستمها بهصورت 24 ساعته مانیتور میشود تا هرگونه رفتار مشکوک یا حمله احتمالی در سریعترین زمان شناسایی شود. استفاده از SOC باعث میشود تهدیدات قبل از ایجاد خسارت گسترده شناسایی و کنترل شوند.
2. سیستمهای SIEM
راهکارهای SIEM برای جمعآوری، تحلیل و بررسی لاگهای امنیتی استفاده میشوند. این سیستمها دادههای مربوط به رویدادهای مختلف شبکه را تحلیل کرده و الگوهای غیرعادی را تشخیص میدهند. در نتیجه تیم امنیتی میتواند تهدیدات را سریعتر شناسایی کند و واکنش مناسبی داشته باشد.
3. امنیت شبکه و فایروال
فایروالها اولین خط دفاعی در برابر حملات خارجی هستند. تنظیم صحیح فایروال، مدیریت دسترسیها و کنترل ترافیک ورودی و خروجی میتواند از بسیاری از نفوذهای غیرمجاز جلوگیری کند. علاوه بر آن، استفاده از سیستمهای تشخیص نفوذ (IDS) و جلوگیری از نفوذ (IPS) نقش مهمی در افزایش امنیت شبکه دارد.
4. تست نفوذ و ارزیابی آسیبپذیری
یکی از بهترین روشها برای افزایش امنیت، شناسایی نقاط ضعف پیش از مهاجمان است. در تست نفوذ، کارشناسان امنیتی تلاش میکنند مانند یک هکر واقعی به سیستم نفوذ کنند تا آسیبپذیریهای موجود مشخص شود. سپس مشکلات شناساییشده برطرف خواهند شد.
5. امنیت زیرساخت ابری
با گسترش استفاده از سرورهای ابری و سرویسهای Cloud، امنیت این زیرساختها اهمیت بسیار زیادی پیدا کرده است. محافظت از دادهها، کنترل دسترسی کاربران، رمزنگاری اطلاعات و مدیریت هویت از جمله مواردی هستند که در امنیت فضای ابری باید رعایت شوند.
تهدیدات رایج سایبری
شناخت تهدیدات سایبری به سازمانها کمک میکند آمادگی بیشتری برای مقابله با آنها داشته باشند. برخی از رایجترین حملات عبارتند از:
- حملات فیشینگ برای سرقت اطلاعات کاربران
- بدافزارها و تروجانها
- باجافزارها
- حملات DDoS
- نفوذ به سرورها و دیتابیسها
- حملات مهندسی اجتماعی
- سرقت اطلاعات هویتی و مالی
بسیاری از این حملات از طریق خطاهای انسانی یا ضعف در تنظیمات امنیتی انجام میشوند. به همین دلیل آموزش کارکنان نیز بخش مهمی از استراتژی امنیت سایبری محسوب میشود.
نقش هوش مصنوعی در امنیت سایبری
در سالهای اخیر هوش مصنوعی به یکی از ابزارهای مهم در حوزه امنیت تبدیل شده است. سیستمهای مبتنی بر AI میتوانند حجم عظیمی از دادههای امنیتی را تحلیل کرده و رفتارهای مشکوک را با سرعت بیشتری شناسایی کنند. این فناوری باعث کاهش زمان واکنش به حملات و افزایش دقت در تشخیص تهدیدات میشود.
البته مهاجمان سایبری نیز از هوش مصنوعی برای طراحی حملات پیچیدهتر استفاده میکنند. بنابراین سازمانها باید دائماً زیرساخت امنیتی خود را بهروز نگه دارند و از فناوریهای جدید بهره ببرند.
چگونه امنیت سایبری کسبوکار را افزایش دهیم؟
برای ایجاد یک زیرساخت امن، تنها استفاده از یک ابزار کافی نیست. امنیت سایبری نیازمند یک رویکرد چندلایه است. برخی اقدامات مهم عبارتند از:
- استفاده از رمزهای عبور قوی و احراز هویت چندمرحلهای
- بهروزرسانی مداوم نرمافزارها و سیستمعاملها
- تهیه نسخه پشتیبان منظم از اطلاعات
- محدود کردن دسترسی کاربران
- استفاده از سرویسهای مانیتورینگ امنیتی
- آموزش کارکنان درباره تهدیدات سایبری
جمعبندی
با افزایش وابستگی کسبوکارها به فناوری، امنیت سایبری به یکی از مهمترین عوامل حفظ پایداری و اعتبار سازمانها تبدیل شده است. حملات سایبری میتوانند خسارات مالی و اطلاعاتی گستردهای ایجاد کنند و حتی فعالیت یک مجموعه را متوقف سازند. به همین دلیل استفاده از خدمات حرفهای امنیت سایبری، مانیتورینگ مداوم، تست نفوذ و محافظت از زیرساختهای ابری اهمیت بسیار بالایی دارد.
سازمانهایی که امنیت را جدی میگیرند، نهتنها از اطلاعات و داراییهای خود محافظت میکنند، بلکه اعتماد مشتریان را نیز افزایش میدهند و در برابر تهدیدات آینده آمادهتر خواهند بود.
- ۰ ۰
- ۰ نظر
 نیازمندیهای لایه مدیریت در فناوری اطلاعات
 پورتال سازمانی چیست و چرا به زیرساخت مهم سازمانهای مدرن تبدیل شده است؟
 روکش صندلی خودرو هوشمند
 همه چیز درباره انتخاب و استفاده از فضای ابری
